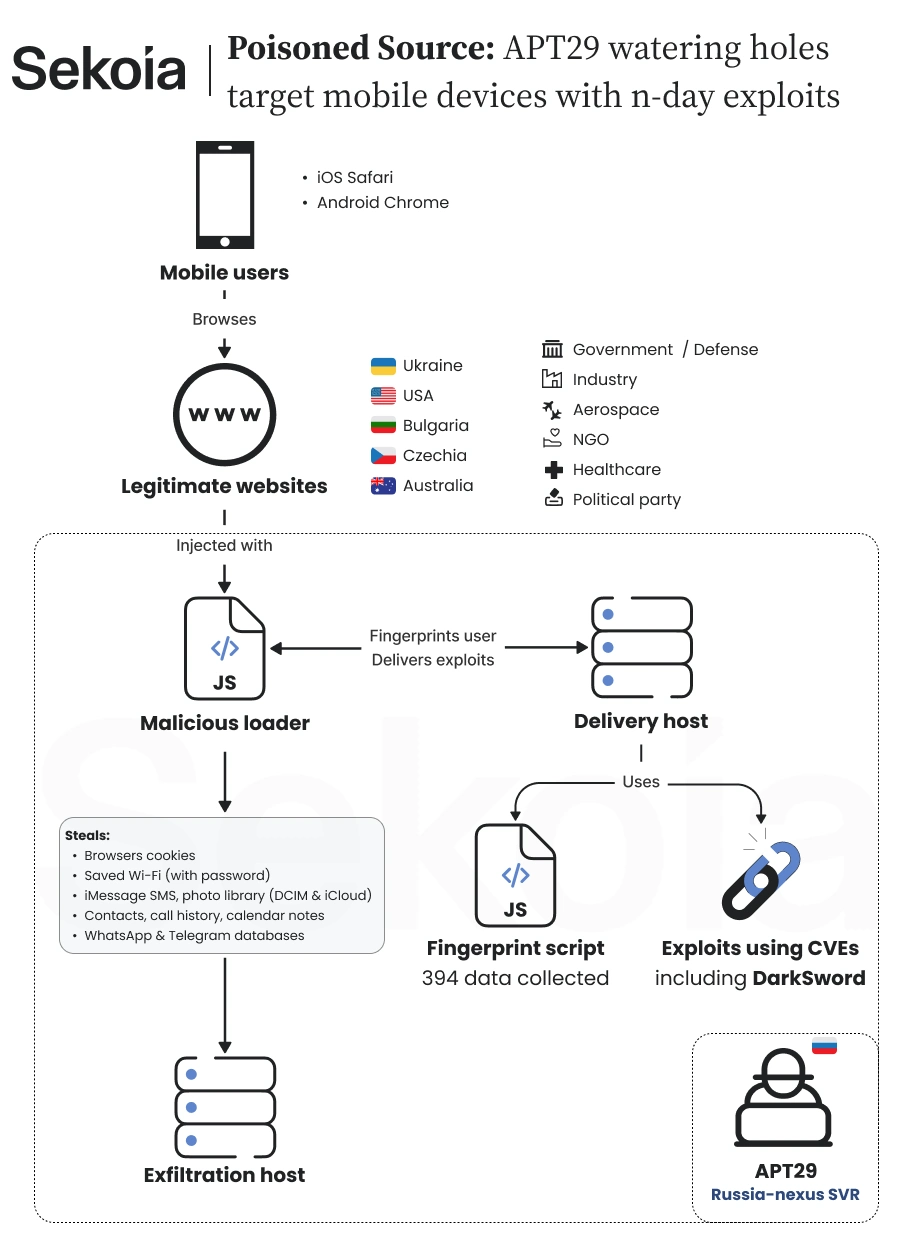
La empresa francesa de ciberseguridad Sekoia ha detallado una campaña de espionaje a gran escala que convirtió sitios web legítimos en trampas para teléfonos móviles. En un informe publicado el 4 de noviembre de 2026, su equipo de Threat Detection & Research (TDR) describe la operación, bautizada como “Poisoned Source”, que utilizó tres vectores de infección para entregar cadenas de exploits a iPhones y smartphones Android desactualizados, sin que la víctima tuviera que hacer clic ni descargar nada: bastaba con visitar una página comprometida.
Según Sekoia, la campaña fue descubierta a mediados de octubre de 2026. La atribución al grupo APT29 — también conocido como Midnight Blizzard o Cozy Bear, ampliamente asociado al servicio de inteligencia exterior de Rusia (SVR) — es una evaluación de la empresa, con confianza moderada a alta, basada en coincidencias técnicas y patrones operativos, y no una confirmación independiente de la identidad de los operadores.
Tres formas de llegar a la víctima
La investigación comenzó con la detección de JavaScript malicioso en el sitio web de una productora de gas ucraniana. A partir de ahí, Sekoia mapeó tres vectores:
- Inyección directa en sitios legítimos: código malicioso insertado en plantillas de página o en archivos JavaScript existentes; entre los objetivos, el sitio de una asociación comercial de la industria química de Estados Unidos, un sitio militar de Bulgaria y el sitio de un partido político europeo de extrema derecha.
- Dominios imitadores (AiTM): copias que funcionaban como proxy inverso de sitios reales, como america250[.]holiday, que imitaba el sitio oficial de las celebraciones del 250.º aniversario de la independencia de Estados Unidos, y theowo[.]club, que imitaba el sitio del hotel Raffles London at The OWO, cerca del Ministerio de Defensa británico y de Downing Street.
- Compromiso de la cadena de suministro: entre el 27 de agosto y el 3 de septiembre de 2026, los atacantes alteraron el script del rastreador de analítica ucraniano Plerdy, cargado por miles de sitios web, en su mayoría ucranianos, incluidos sitios militares y de equipamiento de defensa.
Los tres vectores entregaban la misma carga, el script UltimateFingerprinter, que trazaba el perfil del navegador y del dispositivo (61 recolectores, 394 campos) y servía la cadena de exploits correspondiente a cada plataforma.
Qué hacía cada cadena
Sekoia recuperó tres cadenas completas de exploits, todas basadas en fallos ya conocidos y corregidos, sin zero-days:
- iOS 16.7 (cadena A): CVE-2025-43529 y CVE-2024-27834, para robar cookies del navegador y reutilizar sesiones.
- iOS 18.5 (cadena B): el kit DarkSword, sospechoso de proceder de un proveedor comercial de vigilancia, con CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 y CVE-2025-43520, capaz de acceder a mensajes, SMS, iMessage, datos de WhatsApp y Telegram, contraseñas del llavero, fotos, ubicación y datos de salud.
- Android con Chrome 139 a 145, excepto la versión 143 (cadena C): CVE-2026-3910, un fallo en el motor V8 de Chrome, combinada con CVE-2025-27038, en el controlador de la GPU Adreno de Qualcomm, para escapar del sandbox del navegador. El malware final, llamado AndroSnitch, recolectaba cookies de Chrome, credenciales guardadas, historial de navegación y contraseñas de Wi-Fi. El ataque se detenía si el dispositivo era identificado como un Galaxy S25 Ultra.
Quién está protegido, y qué aún no se sabe
El punto central del informe es tranquilizador para quien mantiene el teléfono actualizado: todos los fallos utilizados ya habían sido corregidos antes de la campaña, y Sekoia afirma que un usuario con el sistema operativo actualizado está protegido frente a estas cadenas. Las cargas tampoco creaban persistencia en el dispositivo.
Sekoia no divulgó cuántos dispositivos fueron comprometidos con éxito, y la CISA incluyó la CVE-2024-27834 en su lista de vulnerabilidades explotadas (KEV) el 4 de noviembre, sin vincular la inclusión a esta campaña. La empresa afirma estar coordinando con los CERT de los países afectados para identificar víctimas y desarticular la infraestructura.
Imagen: infografía de Sekoia sobre la campaña “Poisoned Source”. Crédito: Sekoia.
Fuentes
- Sekoia — Poisoned Source: APT29 Watering Holes Targets Mobile Devices
- Gadgets 360 — Hackers Exploited Chrome and Qualcomm Vulnerabilities to Target Android Devices
- Cyber Insider — Suspected APT29 campaign targets mobile users
- ICHI Global — Five Minute Cyber Rundown, 5 de noviembre de 2026
Transparencia: este artículo fue producido con ayuda de inteligencia artificial, a partir del cruce de publicaciones públicas y fuentes de internet. Consulte las fuentes originales para confirmar los detalles.
Muse


