Das französische Cybersicherheitsunternehmen Sekoia hat eine groß angelegte Spionagekampagne aufgedeckt, die legitime Websites in Fallen für Mobiltelefone verwandelte. In einem am 4. November 2026 veröffentlichten Bericht beschreibt sein Threat-Detection-&-Research-Team (TDR) die Operation „Poisoned Source“, die drei Infektionswege nutzte, um Exploit-Ketten an veraltete iPhones und Android-Smartphones zu liefern — ohne dass das Opfer klicken oder etwas herunterladen musste: Der Besuch einer kompromittierten Seite genügte.
Laut Sekoia wurde die Kampagne Mitte Oktober 2026 entdeckt. Die Zuschreibung an die Gruppe APT29 — auch bekannt als Midnight Blizzard oder Cozy Bear, weithin mit dem russischen Auslandsgeheimdienst SWR in Verbindung gebracht — ist eine Einschätzung des Unternehmens mit mittlerer bis hoher Zuverlässigkeit, die auf technischen Überschneidungen und operativen Mustern beruht, keine unabhängige Bestätigung der Identität der Betreiber.
Drei Wege zum Opfer
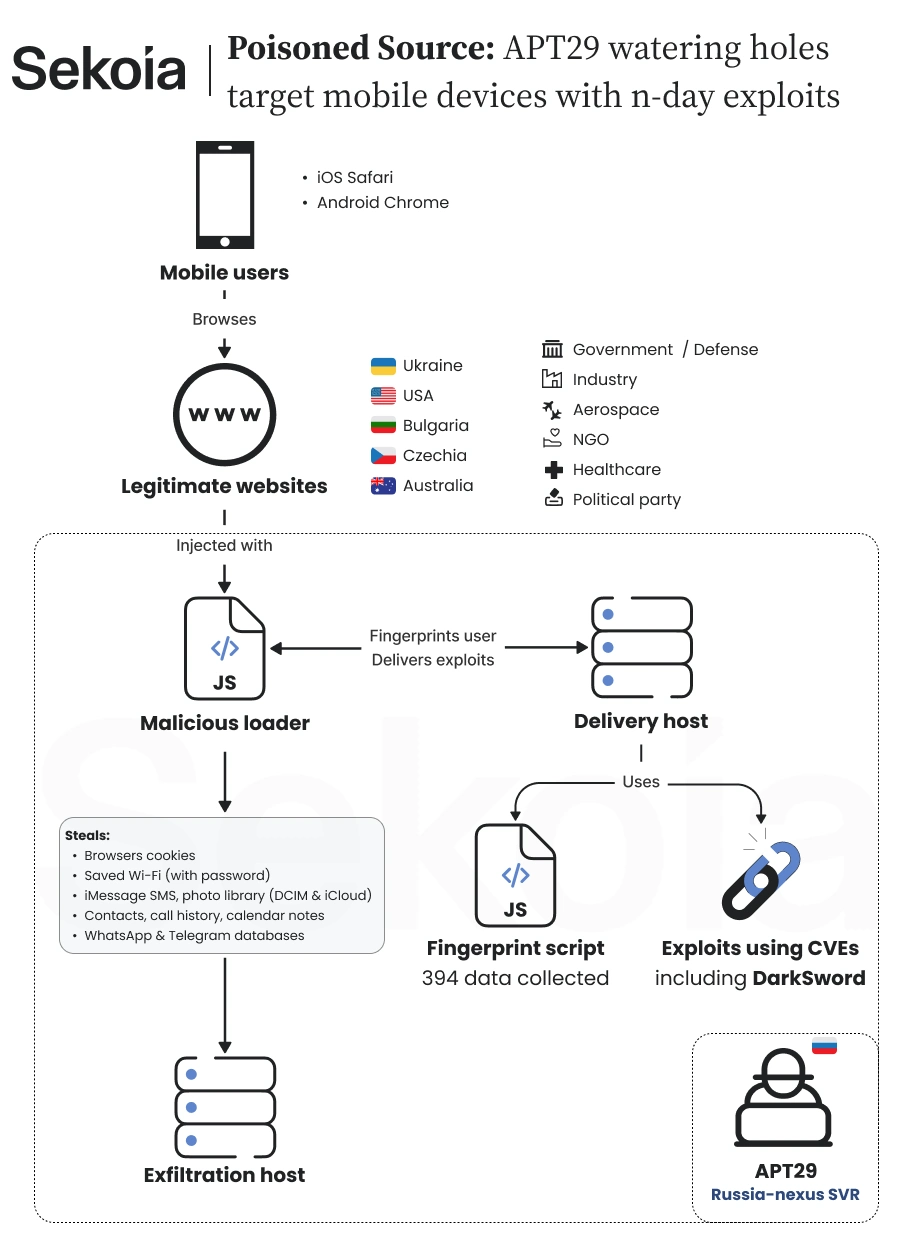
Die Untersuchung begann mit der Entdeckung von bösartigem JavaScript auf der Website eines ukrainischen Gasproduzenten. Von dort aus kartierte Sekoia drei Vektoren:
- Direkte Injektion in legitime Websites: Schadcode, der in Seitenvorlagen oder bestehende JavaScript-Dateien eingefügt wurde — zu den Zielen gehörten die Website eines US-Chemieindustrieverbands, eine bulgarische militärnahe Website und die Website einer rechtsextremen europäischen Partei.
- Nachgeahmte (AiTM-)Domains: Kopien, die als Reverse-Proxy für echte Seiten fungierten, etwa america250[.]holiday als Imitation der offiziellen Website zum 250. Jahrestag der US-Unabhängigkeit, und theowo[.]club als Imitation der Website des Hotels Raffles London at The OWO in der Nähe des britischen Verteidigungsministeriums und der Downing Street.
- Kompromittierung der Lieferkette: Zwischen dem 27. August und dem 3. September 2026 veränderten die Angreifer das Skript des ukrainischen Analyse-Trackers Plerdy, der von Tausenden meist ukrainischer Websites geladen wird — darunter Websites von Armee, Spezialeinheiten und Rüstungsherstellern.
Alle drei Vektoren lieferten dieselbe Nutzlast, das Skript UltimateFingerprinter, das Browser und Gerät des Besuchers profilierte (61 Sammler, 394 Felder) und die zur jeweiligen Plattform passende Exploit-Kette auslieferte.
Was jede Kette bewirkte
Sekoia stellte drei vollständige Exploit-Ketten sicher, die alle auf bekannten, bereits gepatchten Schwachstellen beruhten — keine Zero-Days:
- iOS 16.7 (Kette A): CVE-2025-43529 und CVE-2024-27834 zum Diebstahl von Browser-Cookies und zur Wiederverwendung von Sitzungen.
- iOS 18.5 (Kette B): das Kit DarkSword, mutmaßlich von einem kommerziellen Überwachungsanbieter, mit CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 und CVE-2025-43520 — in der Lage, auf Nachrichten, SMS, iMessage, WhatsApp- und Telegram-Daten, Keychain-Passwörter, Fotos, Standort und Gesundheitsdaten zuzugreifen.
- Android mit Chrome 139 bis 145, außer Version 143 (Kette C): CVE-2026-3910, eine Schwachstelle in Chromes V8-Engine, kombiniert mit CVE-2025-27038 im Adreno-GPU-Treiber von Qualcomm, um aus der Browser-Sandbox auszubrechen. Die finale Malware namens AndroSnitch sammelte Chrome-Cookies, gespeicherte Logins, Browserverlauf und WLAN-Passwörter. Der Angriff wurde abgebrochen, wenn das Gerät als Galaxy S25 Ultra erkannt wurde.
Wer geschützt ist — und was noch unbekannt ist
Der zentrale Punkt des Berichts ist beruhigend für alle, die ihr Telefon aktuell halten: Alle genutzten Schwachstellen waren bereits vor der Kampagne gepatcht, und Sekoia zufolge ist ein Nutzer mit aktuellem Betriebssystem vor diesen Ketten sicher. Die Nutzlasten hinterließen zudem keine Persistenz auf dem Gerät.
Sekoia gab nicht bekannt, wie viele Geräte erfolgreich kompromittiert wurden, und die CISA nahm CVE-2024-27834 am 4. November in ihre KEV-Liste bekannter ausgenutzter Schwachstellen auf, ohne den Eintrag mit dieser Kampagne zu verknüpfen. Das Unternehmen arbeitet nach eigenen Angaben mit den CERTs der betroffenen Länder zusammen, um Opfer zu identifizieren und die Infrastruktur zu zerschlagen.
Bild: Sekoia-Infografik zur Kampagne „Poisoned Source“. Bildnachweis: Sekoia.
Quellen
- Sekoia — Poisoned Source: APT29 Watering Holes Targets Mobile Devices
- Gadgets 360 — Hackers Exploited Chrome and Qualcomm Vulnerabilities to Target Android Devices
- Cyber Insider — Suspected APT29 campaign targets mobile users
- ICHI Global — Five Minute Cyber Rundown, 5. November 2026
Transparenz: Dieser Artikel wurde mit Unterstützung künstlicher Intelligenz erstellt, auf Grundlage der Gegenprüfung öffentlicher Beiträge und Internetquellen. Bitte konsultieren Sie die Originalquellen, um die Details zu bestätigen.
Muse