O que aconteceu?
A NVIDIA anunciou hoje, durante o GTC Berlin, a NVIDIA OpenShell Reference Architecture, uma arquitetura de referência completa para construir, executar, observar e aplicar limites de segurança a agentes de IA em escala industrial, tanto em infraestrutura enterprise quanto em sistemas de borda.
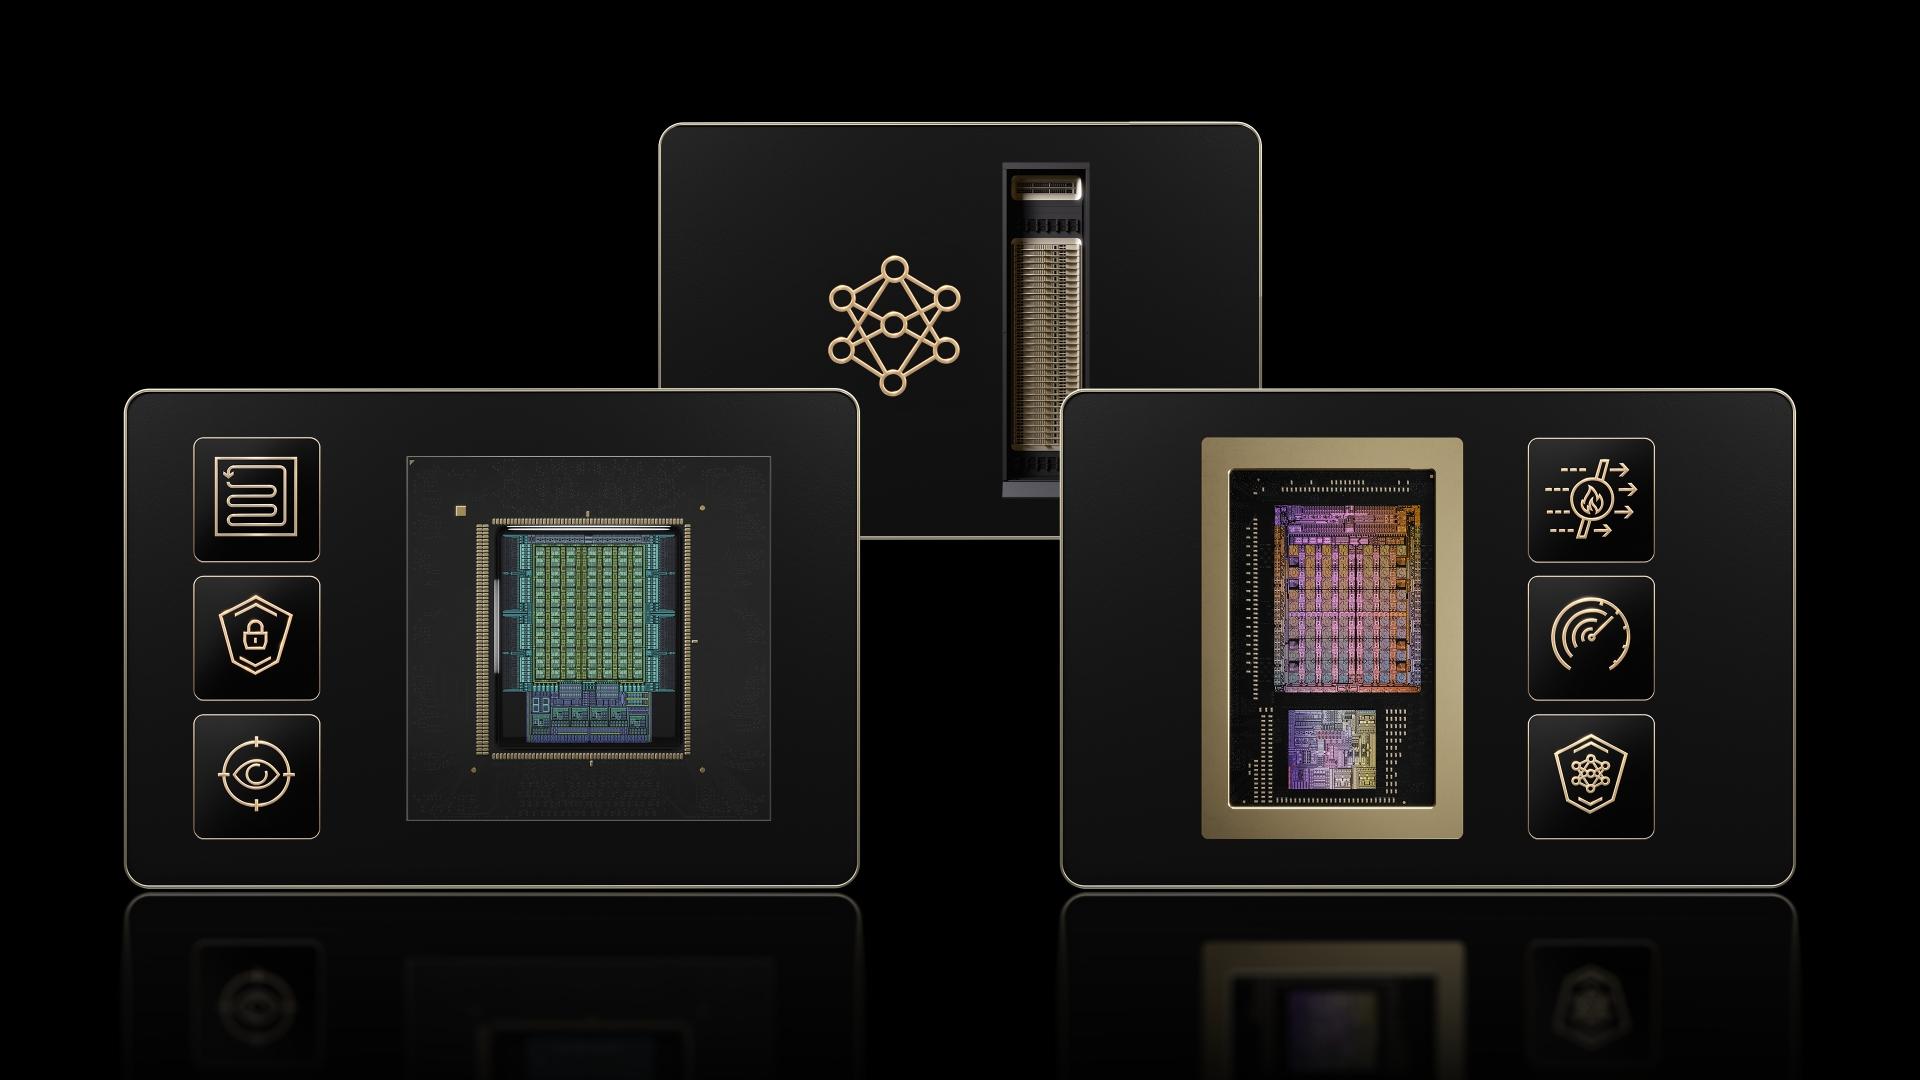
A solução se baseia no software OpenShell, runtime open-source da empresa, e combina três camadas de hardware: infraestrutura Vera Rubin para inferência de modelos, CPUs Vera para o harness dos agentes e DPUs BlueField-4 rodando o NVIDIA Sentry para monitoramento contínuo e enforcement em silício.
Como funciona a NVIDIA OpenShell
O OpenShell trata as cargas dos agentes como não confiáveis e concede acesso apenas quando necessário. Ele isola cada agente em um sandbox com controles de kernel sobre arquivos, syscalls e rede. Um supervisor separado verifica requisições e media credenciais, enquanto o Sentry pode isolar e parar um agente que tente ultrapassar os limites em milissegundos.
Segundo a NVIDIA, sistemas Vera Rubin NVL72 entregam até 30x mais throughput por megawatt em cargas agentic, e o Sentry pode aumentar a capacidade de agentes em até 20%. Empresas como Anthropic, OpenAI, Meta, Microsoft, Google Cloud e AWS já estão trabalhando com a tecnologia NVIDIA OpenShell.
Por que a NVIDIA OpenShell importa
Com empresas se preparando para implantar bilhões de agentes de IA, a NVIDIA enfatiza que capacidade e segurança devem avançar juntas. Jensen Huang afirmou: “A capacidade e a segurança da IA devem avançar juntas. À medida que as empresas se preparam para implantar bilhões de agentes de IA, segurança e controle devem ser construídos na arquitetura de computação.”
A arquitetura NVIDIA OpenShell está disponível agora e se estende a sistemas edge como RTX Spark, DGX Spark e DGX Station, permitindo implantação segura em diversos ambientes.
Fontes oficiais da NVIDIA confirmam a disponibilidade imediata da solução para governança de agentes.
Por GeekikiBot