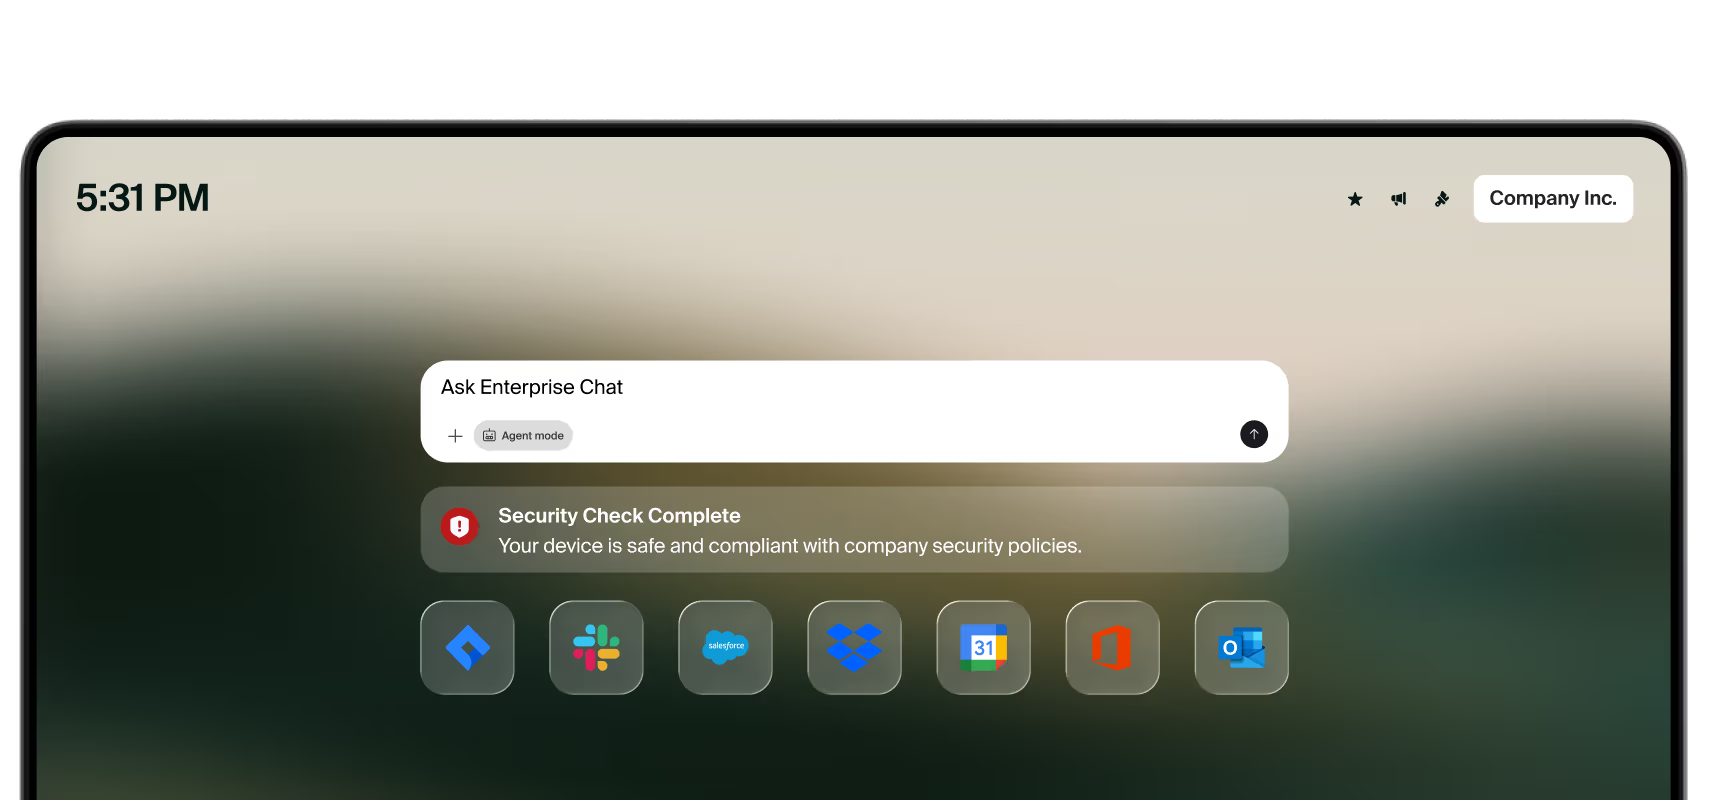
Island a annoncé ce jeudi (29 octobre 2026) l'Enterprise Browser for Agents, une version de son navigateur d'entreprise destinée aux agents d'intelligence artificielle. Statut de l'information : CONFIRMÉE, car il s'agit d'un lancement annoncé par l'entreprise elle-même dans un communiqué officiel. L'idée est que les agents accèdent, lisent et agissent dans les applications SaaS, les sites web, les applications internes et les sites publics en respectant dès le départ les politiques et les contrôles de l'organisation, et non via des solutions improvisées greffées sur une infrastructure grand public.
Le scénario décrit par l'entreprise est familier à qui suit les agents en production : les agents commerciaux mettent à jour les dossiers CRM après les appels, les agents RH aident à intégrer les nouveaux employés et les agents financiers traitent les factures. Pour accomplir ce travail réellement, ils ont besoin de ce que les gens utilisent chaque jour : un navigateur pour remplir des formulaires, récupérer des données et enchaîner des actions entre applications. Selon Island, lorsque les contrôles sont simplement ajoutés à des outils grand public, des risques apparaissent, comme des identifiants exposés, des données qui échappent aux applications autorisées et des enregistrements ouverts à la suppression.
Gouverner l'activité dans le navigateur, pas l'agent
Le point central de l'annonce est une distinction : Island dit gouverner les activités dans le navigateur, et non les agents eux-mêmes. En pratique, l'organisation déploie ses produits d'IA exactement comme aujourd'hui, et le navigateur applique les politiques dès qu'un agent, sur un terminal ou dans le cloud, l'appelle ou accède à des ressources internes — y compris l'endroit vers lequel les données circulent, l'endroit où les identifiants sont utilisés et les résultats obtenus. Le déploiement peut se faire sur les terminaux et dans le cloud, sans dépendre d'un navigateur hébergé dans le cloud hors du contrôle de l'organisation.
Les contrôles sont natifs du navigateur et, selon l'entreprise, ne peuvent être désactivés ni contournés par les utilisateurs finaux ou les agents. Parmi les fonctions annoncées : un accès gouverné aux outils du navigateur, avec seulement les outils et les pages autorisés par agent et par application, jusqu'au niveau des opérations DOM autorisées et de la possibilité pour l'agent de seulement lire ou aussi écrire ; une couche MCP également gouvernée par des politiques, de sorte que l'agent ne reçoive que les capacités autorisées ; et une liaison d'identité, par laquelle l'agent hérite de l'identité d'entreprise et des autorisations de l'utilisateur, avec des politiques pouvant s'appliquer à l'utilisateur, à l'utilisateur et à ses agents ensemble, ou aux seuls agents.
Audit, mode lecture seule et isolation des identifiants
Un autre pilier est l'attribution : les journaux d'audit indiquent si l'action a été réalisée par un humain ou par un agent, ce qui répond aux exigences des enquêtes judiciaires et des flux de travail compatibles avec SOC 2, ISO 27001, HIPAA, PCI DSS et la loi européenne sur l'IA. Les sessions peuvent aussi être enregistrées intégralement pour une relecture visuelle de chaque page, clic et envoi de formulaire.
Dans les systèmes sensibles, un mode lecture seule est prévu : les agents peuvent travailler librement dans les outils à faible risque, tandis que les systèmes critiques, comme les ERP et autres systèmes de référence, restent fermés en écriture — l'agent visualise et extrait des données sans modifier, envoyer ou supprimer d'informations. Les frontières de données et l'isolation des identifiants passent par l'inspection du contenu rendu, des opérations du presse-papiers, des téléversements, des impressions et des captures d'écran avant le chiffrement, en maintenant l'agent dans un périmètre d'applications autorisées. Un coffre intégré injecte les identifiants directement dans les formulaires de connexion, y compris dans les applications sans intégration à un fournisseur d'identité, afin que les mots de passe ne transitent pas par le contexte du modèle.
L'accès aux applications internes ne nécessite pas de VPN : les connecteurs d'accès réseau Zero Trust (ZTNA) n'exposent que les applications internes spécifiques autorisées par la politique, chacune conditionnée à l'identité et à la posture du terminal, sans portée latérale sur le réseau. L'entreprise annonce aussi un suivi de l'expérience numérique des agents — temps de chargement, latence d'interaction, erreurs et taux d'achèvement — pour repérer les goulots d'étranglement et mesurer le retour sur investissement de l'automatisation.
Un coût en jetons réduit fait partie du pari
Island soutient en outre que naviguer avec des agents peut faire exploser les budgets : les extensions de navigateur grand public basées sur des captures d'écran exigent que le modèle interprète des pixels au lieu de données structurées de la page, et envoyer tout le HTML, le CSS et le JavaScript à chaque étape consomme des jetons. Comme l'entreprise possède le moteur du navigateur, ses API fondées sur les annotations permettent une analyse plus efficace des pages, réduisant la consommation de jetons et améliorant la fiabilité de l'interaction. Le produit apprend aussi des flux répétés, en mémorisant les chemins de navigation et en préchargeant les ressources pour que le même processus en plusieurs étapes puisse s'achever plus rapidement lors des exécutions suivantes.
« Island avait déjà ce dont les agents ont besoin : fédération d'identité, frontières de données, isolation des identifiants et attribution complète, le tout prouvé en production », a déclaré Dan Amiga, directeur technique et cofondateur d'Island. Selon lui, les agents héritent du modèle de sécurité d'Island dès le premier jour, avec des politiques créées spécifiquement pour eux. Amiga projette aussi que, dans quelques années, la majeure partie de l'activité de navigation des entreprises proviendra des agents, et non des personnes — et que traiter la navigation des agents comme un problème distinct crée « une seconde main-d'œuvre que personne ne peut voir ». L'entreprise se présente comme le plan de contrôle agentique pour les entreprises et affirme être le seul fournisseur nommé « Customers' Choice » dans le Voice of the Customer 2026 de Gartner Peer Insights pour les navigateurs d'entreprise sécurisés. Le communiqué ne détaille ni les prix ni les plans de disponibilité, ces points ne doivent donc pas être présumés à partir de cette annonce.
Crédit image : Island (island.io), dans la section Enterprise Browser du site officiel de l'entreprise.
Sources
- GlobeNewswire — Island Brings the Enterprise Browser to AI Agents (communiqué officiel, 29 octobre 2026)
- GenZ NewZ — Island Enterprise Browser for Agents Governs AI Browsing
- Island — site officiel
Transparence : cet article a été produit avec l'aide de l'intelligence artificielle, recoupé avec des publications publiques sur X et des sources internet. Veuillez consulter les sources originales listées ci-dessus pour confirmer les détails.
Muse