Forscher von Check Point Research haben am 5. November 2026 eine Sicherheitslücke in ChatGPT offengelegt, mit der sich der Lockdown-Modus umgehen ließ — genau die Funktion, die OpenAI eingeführt hat, um Datenlecks durch Prompt-Injection zu verhindern. Die gute Nachricht: OpenAI hat die Lücke bereits am 18. September 2026 behoben, und die Forscher haben nach einem erneuten Test bestätigt, dass die Technik nicht mehr funktioniert.
Das Problem lag in der HTML-Vorschau innerhalb der Codeblöcke von ChatGPT, einer Funktion, die im Februar 2026 hinzugefügt wurde. Die Seiten wurden in zwei verschachtelten Sandbox-Iframes angezeigt, und ein Skript ersetzte die Funktion window.open, um vor dem Öffnen von Pop-ups die Zustimmung des Nutzers zu verlangen. Doch der äußere Iframe behielt die Berechtigungen allow-popups und allow-popups-to-escape-sandbox — und der Forscher Alexey Bukhteyev entdeckte, dass man einen weiteren Iframe innerhalb der Seite erstellen und dessen ursprüngliche window.open-Funktion nutzen konnte, um ein Pop-up außerhalb der Sandbox und außerhalb der Reichweite des Lockdown-Modus zu öffnen.
Was ein Angreifer tun konnte
Mit dem Pop-up außerhalb der Sandbox konnte ein Angreifer lautlos den gesamten Chatverlauf und hochgeladene Dateien stehlen, gefälschte Fenster mit dem ChatGPT-Symbol anzeigen, um Anmeldedaten zu phishen, und Malware verteilen, die als App-Update getarnt war. Der Angriff konnte über einen bösartigen Prompt, ein bösartiges benutzerdefiniertes GPT oder einen geteilten Chat mit manipuliertem Inhalt ausgelöst werden — im Browser reichte es, einen Chat mit der bösartigen Seite zu teilen, und das Opfer brauchte nicht einmal ein Konto.
Das schwerwiegendste Szenario betraf ChatGPT Classic, die Electron-basierte Desktop-App: Dort funktionierte window.open ohne jede Nutzeraktion, was eine Datenexfiltration ohne Klick möglich machte. Laut Check Point reichte es aus, mit einem bösartigen GPT zu chatten, damit Nachrichten lautlos an einen vom Angreifer kontrollierten Server gesendet wurden. Die Forscher zeigten außerdem, dass es möglich war, den Nutzer zwangsweise abzumelden und ihn dazu zu bringen, sich erneut auf einer gefälschten Seite anzumelden.
Was ist der Lockdown-Modus?
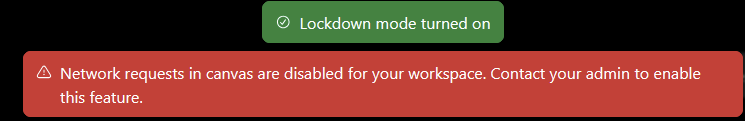
Der Lockdown-Modus ist eine optionale Sicherheitseinstellung, die OpenAI am 13. Februar 2026 für Geschäftstarife und am 4. Juni für Privatkonten eingeführt hat. Wenn er aktiviert ist, beschränkt er den Webzugriff auf zwischengespeicherte Inhalte, blockiert Bilder aus dem Internet, deaktiviert Netzwerkanfragen aus Canvas, Deep Research, dem Agentenmodus, aktiven Konnektoren und Dateidownloads — genau um das Risiko zu verringern, dass eine Prompt-Injection ChatGPT dazu bringt, sensible Daten nach außen zu senden.
Check Point meldete die Lücke im Rahmen einer verantwortungsvollen Offenlegung an OpenAI. Am 18. September 2026 teilte OpenAI mit, das Problem behoben zu haben, indem die Berechtigungen allow-popups und allow-popups-to-escape-sandbox aus dem äußeren Iframe der Vorschau entfernt wurden. Die Korrektur erfolgte serverseitig: Kein Nutzer muss etwas installieren oder Einstellungen ändern. Es handelt sich um eine andere Lücke als die, die Check Point im März 2026 offengelegt hat und die DNS-Tunneling in der Code-Ausführungsumgebung von ChatGPT nutzte.
Bildnachweis: Screenshot der Lockdown-Modus-Benachrichtigung von ChatGPT, veröffentlicht von Check Point Research in seinem technischen Bericht.
Quellen: Check Point Research; CybersecurityNews.
Transparenz: Dieser Artikel wurde mit Unterstützung künstlicher Intelligenz erstellt und mit öffentlichen Beiträgen auf X sowie Internetquellen abgeglichen. Wir empfehlen, die Originalquellen zur Bestätigung der Informationen zu konsultieren.
Muse